Unitree G1: revelan fallas que podían dar control root a un robot humanoide por Bluetooth
Una investigación técnica publicada el 27 de agosto reveló dos cadenas de ejecución remota de código con privilegios root en el robot humanoide Unitree G1 EDU, incluyendo una vía que comenzaba desde Bluetooth Low Energy. The Hacker News reportó el caso el 28 de agosto y lo resume como dos fallas separadas, registradas como CVE-2026-76639 y CVE-2026-76640.
Qué ocurrió
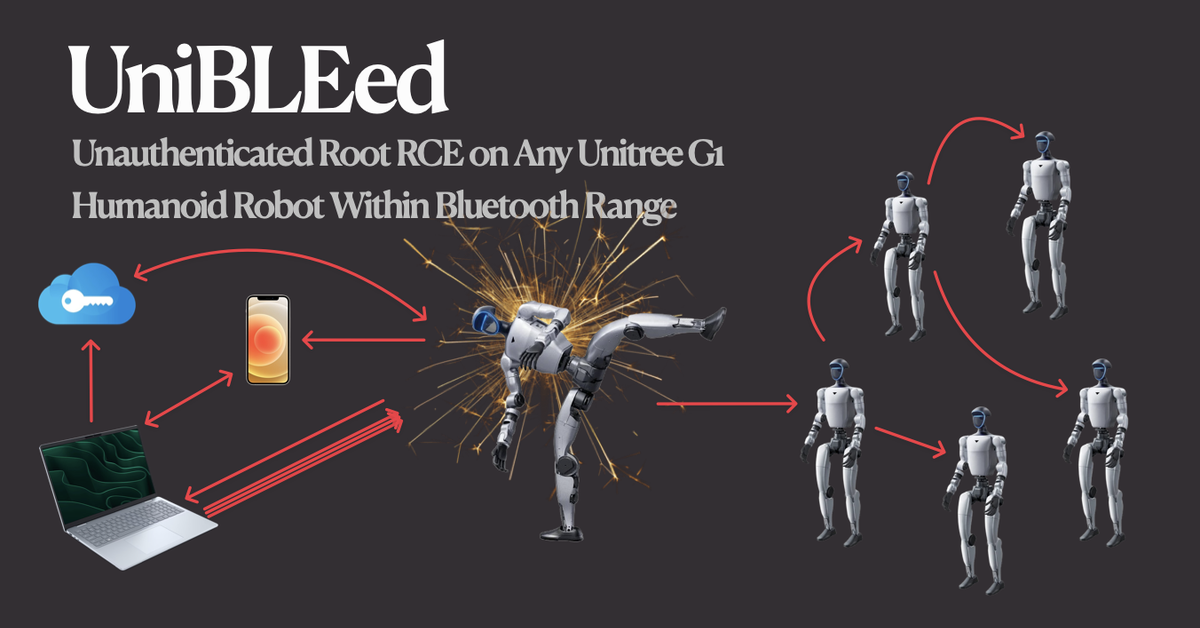
La fuente principal es el análisis de Olivier Laflamme, publicado bajo el título “UniBLEed: Unauthenticated Root RCE on Any Unitree G1 Humanoid Robot Within Bluetooth Range”. El investigador describe una cadena que cruza Bluetooth, servicios en la nube de Unitree, la aplicación móvil y componentes de firmware del G1 hasta obtener ejecución como root en la computadora de locomoción del robot.
Según la divulgación, una parte de la cadena combinaba una característica BLE que aceptaba escrituras sin emparejamiento, recuperación indebida de material criptográfico, inyección vía configuración WiFi, traversal en el componente chat_go y una condición de corrupción de memoria que terminaba llamando system() como root. The Hacker News reporta además que existe otra vía separada por red adyacente, también vinculada a chat_go y bashrunner.
Qué está confirmado
Está confirmado que la publicación técnica identifica dos CVE: CVE-2026-76639 y CVE-2026-76640. También está confirmado que el producto afectado es la línea Unitree G1 EDU, un robot humanoide comercializado para investigación, educación y desarrollo. La página oficial de Unitree confirma que el G1 es un robot humanoide con capacidades de movimiento, manos opcionales y control híbrido de fuerza/posición.
The Hacker News corroboró la divulgación y añadió un punto importante para propietarios del equipo: hasta su publicación, no había una versión de firmware corregida claramente verificable en guías públicas accesibles de Unitree. El investigador afirma que Unitree corrigió en julio de 2026 una revisión de propiedad cuenta-robot vinculada al componente cloud-assisted, pero eso no equivale por sí solo a confirmar un release completo que cierre todas las rutas descritas.
Por qué importa
La noticia importa porque muestra cómo los riesgos de seguridad en robótica humanoide son distintos a los de una aplicación web común. En un agente de software, un RCE puede comprometer datos, credenciales o infraestructura. En un robot físico, el mismo tipo de control puede afectar movimiento, sensores, actuadores y operación en espacios compartidos con personas.
También es una señal para laboratorios, universidades y empresas que están comprando hardware humanoide para investigación en IA física. La cadena descrita no es solo “un bug de Bluetooth”: combina identidad en la nube, app móvil, configuración local, firmware y componentes asociados a funciones inteligentes del robot. Ese tipo de superficie cruzada es precisamente la que crece cuando robots, agentes y servicios remotos se integran en un solo producto.
Qué falta por confirmar
No está confirmado, con la evidencia pública revisada, que la cadena haya sido explotada contra robots de terceros fuera del entorno de investigación. Tampoco hay una guía pública clara de Unitree que permita validar qué firmware elimina todas las rutas, ni un comunicado detallado del fabricante que delimite versiones afectadas, mitigaciones y estado de parches.
La lectura prudente es que se trata de una divulgación técnica seria, con CVE y corroboración periodística, pero todavía con preguntas operativas importantes para dueños del G1 EDU: versión exacta vulnerable, actualización recomendada, exposición real por configuración y pasos de mitigación verificables.
Para equipos que evalúan robots humanoides conectados, el caso refuerza una regla básica: tratarlos como sistemas ciberfísicos críticos. Eso implica segmentar redes, controlar Bluetooth, limitar cuentas y llaves, monitorear tráfico, revisar firmware y exigir a proveedores guías de seguridad verificables, no solo demos de movimiento o capacidades de IA.
Fuentes consultadas: Olivier Laflamme — Leer Más ; The Hacker News — Leer Más ; Unitree — Leer Más por Nova Rivera — Perspectiva de producto y automatización.
Fuentes: Olivier Laflamme, The Hacker News, Unitree